

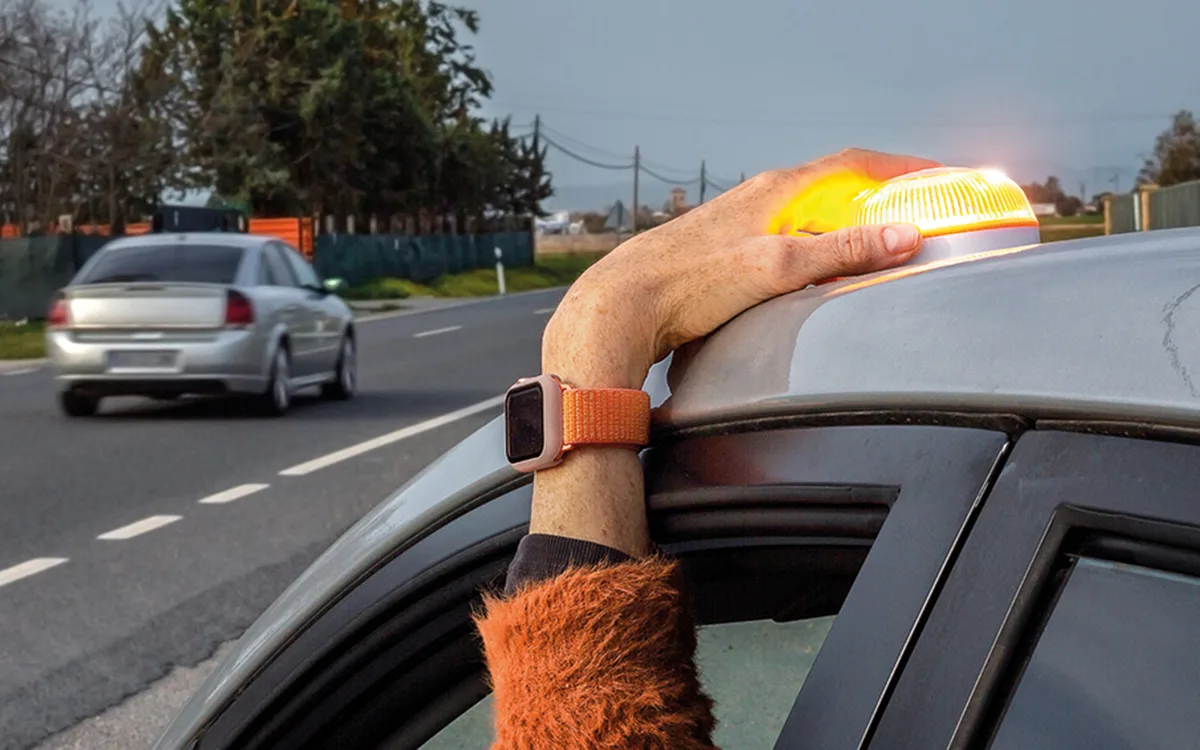
Corría el año 2018 cuando la DGT comenzó a buscar alternativas a los triángulos de emergencia como dispositivos de señalización. La obligatoriedad de dichos triángulos había sido instaurada a su vez en 1999. Algo había que hacer puesto que, solo en el año 2022, 42 personas murieron atropelladas mientras colocaban los triángulos en carreteras españolas. Se dice que fue un agente de la Guardia Civil el primero en sugerir la colocación de una luz de emergencia portátil como posible solución, ya que basta que el conductor la coloque en el techo sacando el brazo por la ventanilla.
A partir del 1 de enero de 2026, las luces de emergencia V16 pasarán a ser obligatorias para todos los conductores, quedando como el único dispositivo legal de preseñalización de peligro. Para ello, deberemos tener nuestra baliza preparada en la guantera del vehículo y cargada -la batería o las pilas, dependiendo del modelo-. Si no llevas tu baliza V16 contigo, te puede costar una multa de 80 euros.
Qué hacen… aparte de encenderse
Desde el lugar de los hechos, estas luces se pueden ver a más de un km de distancia. Pero además, para poder geolocalizar el vehículo y avisar de ello a la DGT, las balizas V16 integran una tarjeta eSIM no extraíble dentro de su carcasa. La compañía que la provee varía de un modelo a otro, pero tiene que mantener activa la tarjeta durante un mínimo de 12 años.
Las pilas o baterías de cada modelo deben ofrecer una autonomía de al menos 18 meses, y aguantar un mínimo de 30 minutos en funcionamiento. La señal de la baliza llega a la plataforma DGT 3.0 y ésta, a su vez, lanza el aviso al resto de conductores. Así, cuando está activada, la baliza envía la posición cada cien segundos mediante conexión 4G/5G.
Como plataforma de vehículos conectados, la red 3.0 de la DGT conecta a todos los usuarios de las vías y les facilita información en tiempo real, para alertarles de posibles peligros con antelación para que puedan tomar una decisión adecuada. Así, también proporciona la situación de obras, aparcamientos… e incluso advierte de la presencia de ciclistas o autobuses en parada.
Si todavía no has adquirido tu luz de emergencia, en este enlace de la DGT puedes consultar el listado actualizado de marcas y modelos certificados de balizas V16.
¿Estamos donde cree el receptor GPS?

Pero en HackerCar quisimos averiguar si un dispositivo conectado como este entraña algún riesgo de ciberseguridad para el usuario. Se lo consultamos a Jesús Olmos, ingeniero informático e investigador principal de seguridad de EUROCYBCAR, quien advierte de que no deja de ser posible que un «cracker» engañe al GPS. ¿Quién podría querer hacer eso? «Si un vehículo objetivo -de un político o empresario, por ejemplo- queda averiado, un ataque de este tipo tendría sentido para dificultar el rescate». El cibercriminal podría usar determinados generadores para emitir «señales GPS falsas» para «engañar al receptor GPS. Así lograría transmitir la posición errónea a los servicios de emergencia».
En cualquier caso, no sería la única forma de confundir con la geolocalización. Según las especificaciones técnicas estipuladas, las balizas homologadas usan el protocolo de comunicación de paquete de datos UDP, el cual generalmente no está cifrado. “Dudo que en este caso lo esté, porque a priori no nos encontraríamos ante información sensible”, continúa Olmos; “pero, de cara a un ataque, sería una oportunidad para detectar un vehículo objetivo averiado y evitar que lo localicen las emergencias”.
Además, el protocolo UDP tampoco tiene control de flujo por lo que, además de la confidencialidad de los datos, podría comprometerse su integridad: “que los datos lleguen mal a la DGT o incluso no lleguen”, concluye Olmos.
El uso del TCP, primera medida básica
Por lo tanto, ¿es fácil servirse de una baliza V16 para perpetrar un ciberataque? «Atacar directamente esta eSIM sería difícil pero posible para un grupo de ciberdelincuentes solvente y organizado», considera Olmos. Pero, naturalmente, si los datos no van cifrados, descifrarlos o manipularlos para enviar algún otro dato podría ser mucho más sencillo. “Incluso aunque fuera cifrado, si consigues la clave privada puedes cifrar un dato personalizado y enviarlo”, añade.
El protocolo escogido para el envío de datos tampoco convence a Olmos. “Por fiabilidad de entrega del mensaje, lo mejor sería usar el protocolo TCP”, continúa. “El protocolo UDP no es fiable. Muchas veces, en Internet hay pérdida de paquetes: con el protocolo TCP el receptor se da cuenta y se vuelve a transmitir, pero en UDP no hay esa retransmisión ni control de sesión; son simples datagramas”. Nuestro experto de EUROCYBCAR también recomienda el uso de un canal de comunicaciones específico en vez de enviar los datos de geolocalización por Internet, y un cifrado de tipo SSL.
Sustraer la eSIM: Difícil, pero no imposible
Al tratarse de una eSIM, no estamos ante una tarjeta SIM convencional como la de tu smartphone. La eSIM de las balizas V16 es un chip integrado dentro de la carcasa del aparato. Aun así, alguien con los conocimientos suficientes podría extraer la placa base con la eSIM, conectarla a un PC y enviar a la DGT mensajes con datos incorrectos.
Incluso podría perpetrar ataques contra el receptor de la DGT. Al hacer esto, las posibilidades van más allá de atacar a un vehículo averiado o a la propia DGT, sino que… ¡los ciberdelincuentes podrían realizar ataques a terceros a nombre de este último organismo!
Por eso, Olmos insiste en impedir el anonimato en el manejo de tarjetas SIM o eSIM. Tienen que ser fáciles de trazar, conviniendo “identificar al comprador de cada baliza con un ID único vinculado a la eSIM. Esto evitaría que los ‘black hackers’ saquen la placa base con la eSIM para otros fines… y cualquier engaño mediante falsas alarmas”.
¿Cómo debemos comportarnos como usuarios ante estos riesgos? Dado que la eSIM de la baliza puede resultar tentadora para perpetrar ciberataques, lo más recomendable es no dejar la baliza en el coche cuando aparquemos, evitando así que nos la roben. Y, en caso de que nos la quiten, convendría avisar a la DGT.






