


Actualmente, se estima que para este 2025 habrá alrededor de 25.000 millones de dispositivos de IoT en el mundo, debido a la expansión de tecnologías como el 5G, la Inteligencia Artificial o la cada vez mayor adopción de soluciones IoT en sectores como el hogar inteligente, las ciudades las industria. Desde impresoras hasta puertas de garaje, cada uno de estos dispositivos del ‘Internet de las Cosas’ está equipado con software – algunos de ellos de código abierto – que puede ser fácilmente crackeado.
Los automóviles y los dispositivos médicos son elementos críticos para la vida cotidiana y, por supuesto, también forma parte de esos dispositivos que representan una puerta de entrada para los ciberdelincuentes.
Los grupos de criminales compran y venden servicios, y se rigen de la idea novedosa de crear modelos de negocio para la actividad delictiva, que tiene cada vez más adeptos… cuando las personas se dan cuenta del dinero que genera lo de causar daño.
En la última década, el tipo de ataque más sonado ha sido el ransomware, y en 2023 -aun no hay cifras consolidadas para 2024- volvió a ser tendencia, pues se calcula que produjeron más de 500 millones de ataques de este tipo. Con todo, es posible que en algún momento dado vivamos un punto de inflexión esa tendencia, que tendría que ver con la constante y rápida proliferación de dispositivos de IoT – Internet de las Cosas-.
Los ataques están evolucionando, pasando de aquellos que apagaban ordenadores y robaban datos, a unos que podrían causar un impacto mayor y directo en la vida cotidiana. Los dispositivos de IoT pueden ser puntos de entrada para ataques a partes de la infraestructura crítica de los países, como redes eléctricas u oleoductos, pero también pueden ser objetivos específicos de los delincuentes, como en el caso de automóviles o dispositivos médicos que contienen software.
Durante la última década, fabricantes, empresas de software y consumidores se han apresurado hacia la promesa de los dispositivos de Internet de las Cosas, siendo nuestros vehículos uno de los objetos con los que convivimos más cargados de elementos conectados.
El Internet de las Cosas
En una conversación con The Financial Times de hace un par de años, Mario Greco, el CEO del gigante asegurador Zurich Insurance Group, dijo que los ciberataques podrían representar una amenaza mayor para las aseguradoras que las pandemias y el cambio climático, si los crackers ponían su foco en interrumpir vidas en lugar de simplemente espiar o robar datos.
Los dispositivos de IoT son un punto de entrada clave para muchos ataques, según una de las últimas ediciones del Informe de Defensa Digital de Microsoft . «Si bien la seguridad del hardware y el software de TI se ha fortalecido en los últimos años, la seguridad del Internet de las Cosas (IoT) … no ha seguido el ritmo».
A modo de ejemplos, solo en los últimos dos años hemos visto cómo Toyota tuvo que detener las operaciones en una de sus plantas debido a un ciberataque. Poco más tarde, otro ataque se dirigió a la red eléctrica de Ucrania. Posteriormente, el Puerto de Londres fue otro objetivo de los piratas informáticos. Incluso en 2023 hemos visto ataques importantes contra infraestructuras críticas, como el que afectó a la red eléctrica en Ucrania -con cortes prolongados que afectaron a miles de empresas y negocios- o el ataque contra un oleoducto estratégico en Estados Unidos, por no mencionar el que afectó a la de transporte público de Francia o el llevado a cabo contra una planta de tratamiento de agua en Alemania.
Lo que muchos expertos anticipan es el día en el que criminales emprendedores o hacktivistas afiliados a un estado-nación descubran un esquema fácil de replicar utilizando dispositivos de IoT a gran escala. Un grupo, quizás vinculado a un gobierno extranjero, podría descubrir cómo tomar el control de muchas de estas ‘cosas conectadas a Internet’ a la vez, como automóviles o dispositivos médicos.
Ya hemos visto ataques a gran escala utilizando IoT, en los que los actores aprovecharon vulnerabilidades sin parchear en dispositivos de IoT para controlarlos y llevar a cabo ataques de denegación de servicio contra muchos objetivos. Esas vulnerabilidades se encuentran regularmente en productos que rara vez se actualizan.
El gran problema con las actualizaciones
Uno de los problemas clave en la seguridad del Internet de las Cosas es que no hay un buen proceso para actualizar los dispositivos con parches, a medida que se descubren nuevas vulnerabilidades, crackeos o ataques. Muchos usuarios están acostumbrados a descargar actualizaciones y parches en ordenadores y teléfonos; e incluso en esos casos, un número significativo de usuarios no se molesta en hacer las actualizaciones.
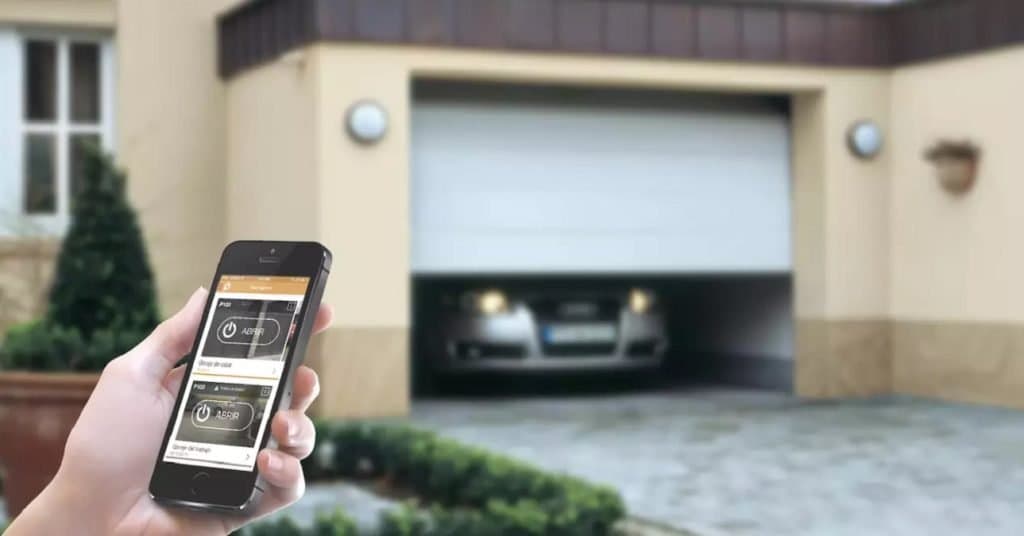
El problema es mucho peor en el IoT: por ejemplo, ¿quién se preocupa por actualizar su mando de la puerta del garaje? No muchos de los dispositivos de IoT tienen un sistema para actualizar el código, por lo que se convierte en un problema grave remediar las vulnerabilidades en el IoT».
El enfoque de las empresas de ciberseguridad ha sido poner controles en torno a los dispositivos para que solo realicen un conjunto específico de acciones. De esta manera, no pueden utilizarse como armas para lanzar ataques en otras redes.
Cómo se está poniendo el objetivo en los automóviles
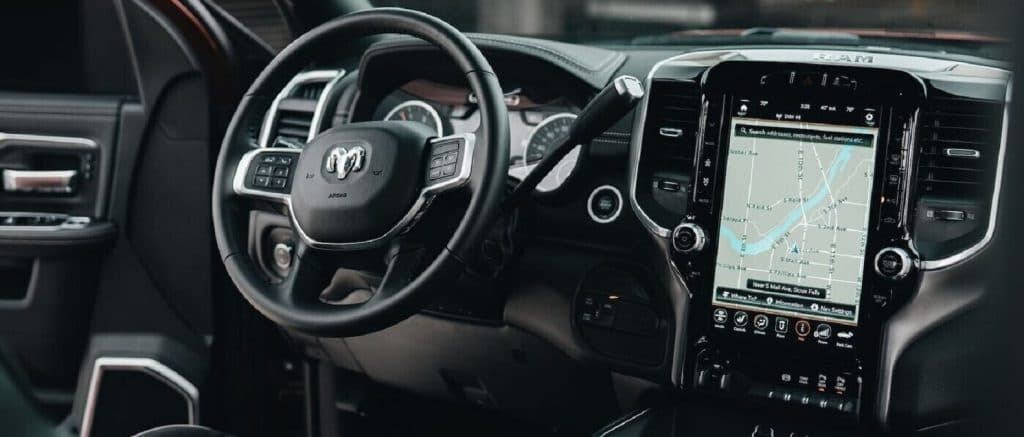
A medida que más cíber-criminales apuntan a la esfera física, los automóviles se convierten en un objetivo. Esto incluye el robo, con atacantes aprovechando los sistemas de entrada sin llave, pero también ataques a información sensible que se almacena en los automóviles: mapas y datos de tarjetas de crédito…
En los últimos 12 meses, tal y como nos recuerdan desde el Área Técnica de EUROCYBCAR, ha habido docenas de ataques, tanto de bandas criminales serias como de adolescentes. Hace algunos años, los ataques provenían de estados, pero desde 2022 hasta ahora, ha habido una democratización de los ataques a los automóviles, y basta como ejemplo el caso del adolescente que descubrió cómo acceder a los sistemas de control de una docena de Teslas a la vez.
Los automóviles conectados suelen tener tarjetas SIM, que los crackers pueden atacar a través de las redes móviles. Los automóviles del mismo modelo utilizan todos el mismo software, una vez que los piratas identifican una vulnerabilidad y una forma de explotarla de forma remota, pueden replicar el ataque en otros vehículos.
Liderados por la Unión Europea, los países de todo el mundo han adoptado rápidamente regulaciones de ciberseguridad para automóviles, siendo la UNECE/R155 efectiva desde julio del año pasado -julio de 2024- para todos los vehículos nuevos que están a la venta.
En nuestro país, además, somos pioneros en aplicar la ciberseguridad en el sector de la movilidad. De hecho, la empresa vasca EUROCYBCAR ha desarrollado la tecnología ESTP: se trata de una plataforma modular pionera y única en todo el mundo que permite realizar un proceso estandarizado, objetivo y automatizado de análisis y evaluación del nivel de ciberseguridad de los vehículos aplicando la Metodología ESTP y según los ejemplos de requisitos que marca la normativa UNECE/R155 y la ISO 21434.






