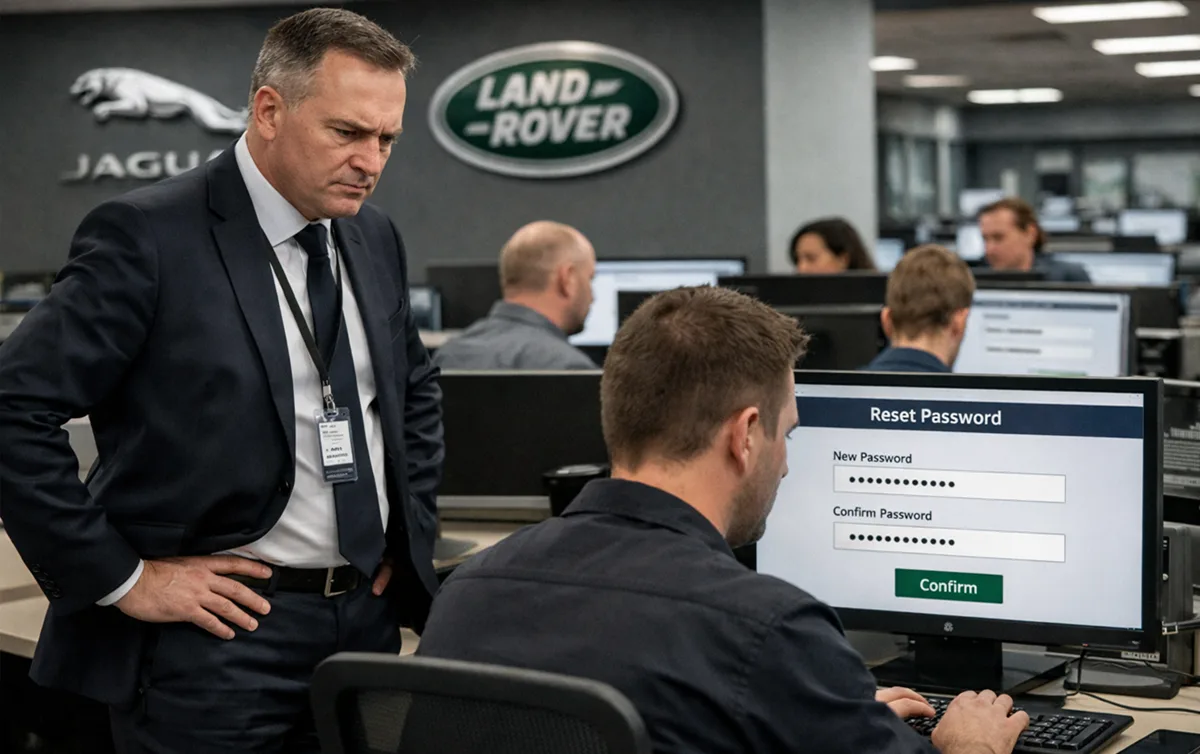
Un año después del ciberataque que paralizó parte de su producción y dejó al descubierto la fragilidad de su infraestructura digital, Jaguar Land Rover -JLR- ha tomado una decisión llamativa… aunque lógica: ordenar a más de 30.000 empleados que restablezcan sus contraseñas de forma presencial, en los centros de trabajo y bajo supervisión directa del equipo de TI -es decir, de informática-. La medida, que puede parecer extrema, responde a la investigación interna que la compañía ha mantenido abierta desde que el ataque afectó a sus sistemas el pasado verano, obligando a detener líneas de montaje y a operar durante semanas con procesos manuales.
Según fuentes internas citadas por medios británicos, la decisión no se debe a que se haya producido algún incidente nuevo, sino a la necesidad de «cerrar definitivamente cualquier posible puerta trasera» que pudiera haber quedado abierta tras el ataque inicial. En otras palabras, JLR quiere asegurarse de que ningún actor malicioso -ni externo ni interno- conserve credenciales antiguas, comprometidas o clonadas. La compañía ha explicado a su plantilla que el restablecimiento masivo es una medida preventiva, pero el hecho de que se realice de forma presencial -y no mediante los habituales sistemas remotos de recuperación- indica un nivel de cautela poco habitual en una empresa de su tamaño.
El ciberataque masivo del verano de 2025 -considerado el mayor incidente de seguridad en la historia reciente de JLR, pero posiblemente también el más destacado en el sector de la automoción- paralizó la producción durante semanas y obligó a la compañía a activar planes de contingencia en todas sus plantas del Reino Unido. La interrupción afectó a líneas de montaje completas, forzó a miles de operarios a quedarse en casa -lo cual llegó a afectar a su salud– y generó retrasos acumulados en la entrega de vehículos que todavía hoy se están arrastrando.
Aunque la empresa evitó confirmar públicamente si los atacantes lograron acceder a datos sensibles o si se llegó a negociar un rescate, sí reconoció que el impacto económico fue ‘muy significativo’ y que aún se están evaluando las pérdidas totales. Un incidente que, en todo caso, dejó al descubierto la dependencia digital de la cadena de suministro y evidenció vulnerabilidades que JLR ha intentado corregir desde entonces, pero que ahora quiere cerrar de manera definitiva con medidas internas mucho más estrictas.
Desde entonces, la empresa ha reforzado su estrategia de ciberseguridad, incrementando la inversión en monitorización, segmentación de redes y formación interna. Sin embargo, el restablecimiento presencial de contraseñas revela que la compañía sigue detectando riesgos residuales. En el sector de la automoción, donde la digitalización de la cadena de suministro -desde proveedores hasta robots de ensamblaje- es cada vez más profunda, un ataque bien dirigido puede paralizar fábricas enteras. Y JLR, que está inmersa en un proceso de electrificación y modernización de plataformas, no puede permitirse otro golpe similar.
La medida también envía un mensaje claro a la industria: incluso las grandes multinacionales, con equipos de seguridad avanzados, pueden arrastrar vulnerabilidades durante meses si no se realiza una limpieza completa del entorno digital. Para JLR, este ‘reset’ masivo -que también es cierto que se podía haber acometido antes- es una forma de empezar de cero, asegurando que cada empleado -desde oficinas hasta plantas de producción- utiliza credenciales verificadas y generadas en un entorno controlado.
¿Y qué más le debería pedir JLR a sus empleados para evitar futuros ciberataques?
Además del restablecimiento presencial de contraseñas, los expertos del Área Técnica de la empresa EUROCYBCAR a los que hemos consultado -y cuya CEO y fundadora es Azucena Hernández– coinciden en que JLR debería reforzar varias prácticas internas. La primera es la formación continua: no basta con un curso anual, sino con sesiones breves y frecuentes que expliquen -con ejemplos reales- cómo identificar correos sospechosos, accesos anómalos o comportamientos que puedan indicar un intento de phishing –suplantación de identidad-.
Respecto a la formación, cabe destacar que Grupo CYBENTIA cuenta con un Área de Formación -cuyo director es Jonay Peñate- que está especializada en ciberseguridad vinculada a la automoción y la movilidad conectada. También sería clave implantar un sistema de doble autenticación obligatorio en todos los accesos sensibles, incluso en entornos industriales donde tradicionalmente se ha priorizado la rapidez operativa.
Otra medida esencial es limitar los privilegios: muchos ataques prosperan porque los empleados tienen más acceso del que necesitan. Reducir esos permisos -lo que se conoce como ‘“’principio de mínimo privilegio’- dificulta que un atacante pueda moverse lateralmente dentro de la red. Finalmente, JLR debería fomentar una cultura de reporte inmediato: que cualquier empleado pueda avisar sin temor si detecta algo extraño, incluso si cree que puede ser un error propio. En ciberseguridad, la rapidez de reacción suele marcar la diferencia entre algo que quede en un susto y otra cosa bastante más seria.